Hypee · 26/10/2026 15:07
AI nao diminuiu a relevância do erro bounty, fortaleceu o valor da inteligência humana

Por Bruno Telles e Caio Telles, fundadores da BugHuntNos últimos dois anos, ganhou força no mercado de segurança da informacao a expectativa de que a inteligência artificial reduziria o espaco do pesquisador humano. Ferramentas capazes de varrer sistemas, aplicativos e infraestrutura em escala, alem do uso dessas tecnologias por cibercriminosos em ataques em massa, levaram muita gente a concluir que o erro bounty, modelo que remunera hackers éticos por relatar falhas reais antes que sejam explorada Nos últimos dois anos, ganhou força no mercado de segurança da informacao a expectativa de que a inteligência artificial reduziria o espaco do pesquisador humano. Ferramentas capazes de varrer sistemas, aplicativos e infraestrutura em escala, alem do uso dessas tecnologias por cibercriminosos em ataques em massa, levaram muita gente a concluir que o erro bounty, modelo que remunera hackers éticos por relatar falhas reais antes que sejam exploradas, ficaria entre os primeiros impactados.
Os dados da nossa plataforma, que acompanha a atividade de mais de 27 mil hackers, mostram que entre setembro de 2025 e setembro de 2026 o número de pesquisadores ativos, aqueles que mandaram ao menas um relatório de vulnerabilidade, cresceu 115% a respeito dos 12 meses anteriores. Os novos cadastros subiram 44%, e a proporção de estreantes entre os pesquisadores ativos passou de 64% pra 77,8%. A atividade igualmente ficou menas concentrada, com a fatia de relatórios mandada pelos 10% mais ativos caindo de 69,1% pra 63,4%.
A nossa leitura é que a AI encurtou o caminho entre integrar uma comunidade de hackers e atuar de fato em um programa. Antes, uma parcela importante de quem se cadastrava nao completava o ciclo de procurar uma vulnerabilidade, documentar o encontrado e mandar o relatório, numerosas vezes por falta de repertório técnico. A tecnologia auxiliou a derrotar essa barreira, e a entrada de novos pesquisadores nao diluiu a remuneração.
O valor médio pago por recompensa subiu 17%, e o total cresceu 22,6%. Esse msm movimento fez com que, apartir de março de 2026, o número mensal de relatórios ficasse entre duas e quatro vezes acima da média do ano anterior, em um padrão consistente com o uso em massa de ferramentas de geracao automatizada. No msm intervalo, os envios sem validade técnica praticamente duplicaram e o spam mais que triplicou.
Provocar relatórios ficou mais simples, mas indicar uma possivel falha nao é o ainda que comprovar que ela representa um risco real, e essa diferença está no centr
Redação Hypee · Fonte: Cyber Sec Brazil — ver matéria original
Continue lendo
 Hypee · 26/10/2026
Robôs com inteligência artificial aumentam as fronteiras da exploracao espacial
A exploracao espacial está passando por uma transformação impulsionada pelos avanços da robótica e da inteligência artificial (AI). Tarefas recentes m...
 Hypee · 26/10/2026
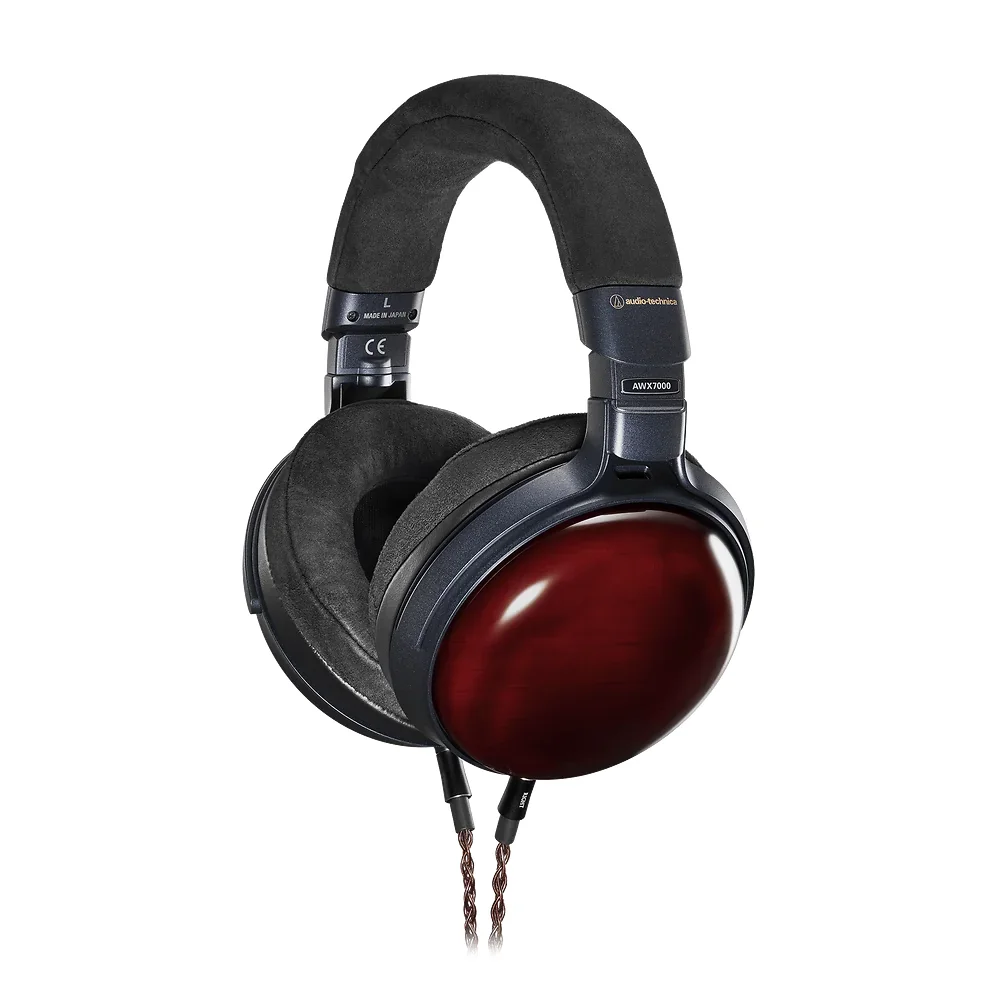
Áudio-Technica divulga fone super top com madeira e drivers colossais
A Áudio-Technica revelou seu novo fone de ouvido topo de linha, o ATH-AWX7000, que chama atencao pela construcao luxuosa, com madeira japonesa e acaba...
Hypee · 26/10/2026
Rivais históricas juntadas: CEO da Intel Corp. conversou com Lisa Su a respeito de colaboração com a Amd
Em uma participação durante um encontro da Associação Profissional de Semicondutores Chinês-Americana (CASPA), o CEO da Intel Corp., Lip-Bu Tan, divul...