Hypee · 07/11/2026 20:28
Hackers exploram falha SSHole no OpenSSH e obtêm acesso root em servidor Alpine Linux
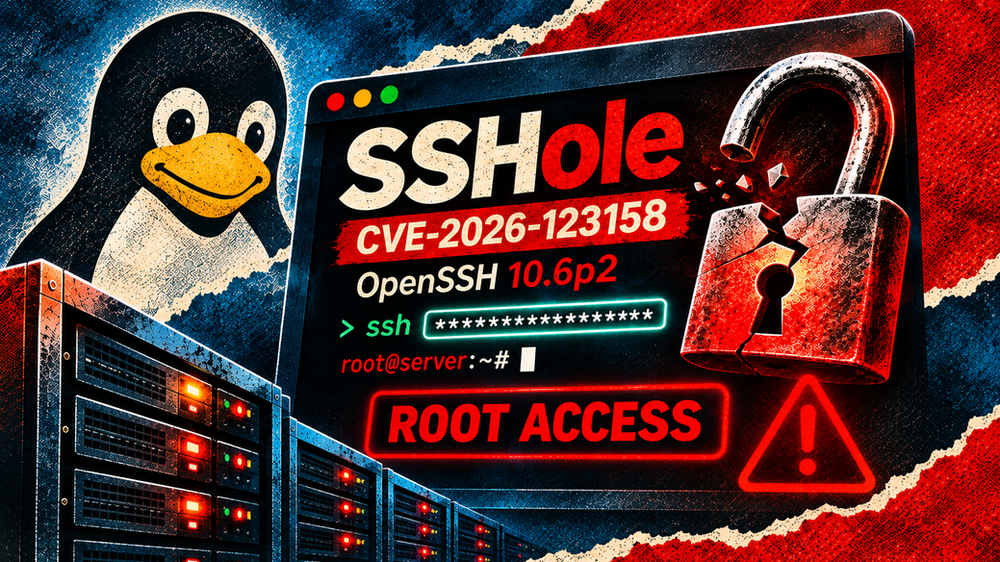
Hackers iniciaram a explorar uma vulnerabilidade de alta gravidade no OpenSSH menas de nove horas apos sua divulgacao pública. A falha, identificada como CVE-2026-123158, recebeu o codinome SSHole e possibilita contornar a autenticação em determinadas configuracoes Linux, permitindo acesso nao autorizado a contas que nao contam com senhas utilizáveis.De acordo com a companhia de inteligência de ameaças Previdian, os primeiros ataques foram identificados poucas horas apos a publicação da vulnerabilidade. A Hackers iniciaram a explorar uma vulnerabilidade de alta gravidade no OpenSSH menas de nove horas apos sua divulgacao pública.
A falha, identificada como CVE-2026-123158, recebeu o codinome SSHole e possibilita contornar a autenticação em determinadas configuracoes Linux, permitindo acesso nao autorizado a contas que nao contam com senhas utilizáveis. De acordo com a companhia de inteligência de ameaças Previdian, os primeiros ataques foram identificados poucas horas apos a publicação da vulnerabilidade. A empresa garantiu que invasores conseguiram dropar privilégios de root em um honeypot, cenario utilizado pra monitorar atividades maliciosas, executando Alpine Linux com OpenSSH.
A vulnerabilidade conta com nota CVSS de 8,1 e impacta sistemas Linux que utilizam OpenSSH com a biblioteca C musl e os módulos de autenticação PAM desabilitados. Entre as configuracoes vulneráveis está a instalacao padrão do servidor OpenSSH no Alpine Linux. Descoberta pelo pesquisador de segurança Ozgun Kultekin, a falha possibilita que um invasor nao autenticado utilize uma senha excessivamente longa pra acessar determinadas contas configuradas sem autenticação por senha, sem necessitar roubar credenciais ou chaves SSH.
A origem da vulnerabilidade está em uma mudança introduzida no OpenSSH em 2016 pra consertar a CVE-2016-6210, que possibilitava identificar nomes de usuários existentes através de diferenças no comportamento da autenticação. Em condicoes particulares, o mecanismo de processamento de senhas do OpenSSH interpreta incorretamente uma falha na geracao do hash como uma autenticação exitosa. O problema acontece pq a operacao de hash retorna o caractere asterístico (*), igualmente utilizado em sistemas Linux pra apontar contas com autenticação por senha desabilitada.
Pra explorar a vulnerabilidade, o invasor fornece uma senha arbitrária com tamanho entre 257 e 1.024 bytes. Isso gera uma falha na operacao de hash, que retorna o caractere *. O daemon sshd compara esse resultado com o valor
Continue lendo
 Hypee · 07/11/2026
5 features e funcionalidades que só quem tem Android com root tem
O root no Android lança acesso de superusuário, com a possibilidade de mexer em funcoes avançadas de personalizacao e Gamepad do sistema. A título de...
 Hypee · 08/11/2026
Hamilton e Verstappen miram recorde de Schumacher no GP de São Paulo
Lewis Hamilton, piloto da Ferrari, e Max Verstappen, da Red Bull, podem atingir uma marca especial no GP de São Paulo deste domingo (8). Se um dos doi...
 Hypee · 08/11/2026
Diversificação de emissores em crédito privado: como reduzir a concentração
Investir em crédito privado é uma forma de bancar companhias e instituições financeiras em troca de uma remuneração. Pra quem aplica esses ativos pode...