Hypee · 13/11/2026 14:32
Hackers invadem redes de operadoras pra interceptar codigos de autenticação por Mario Sunshine
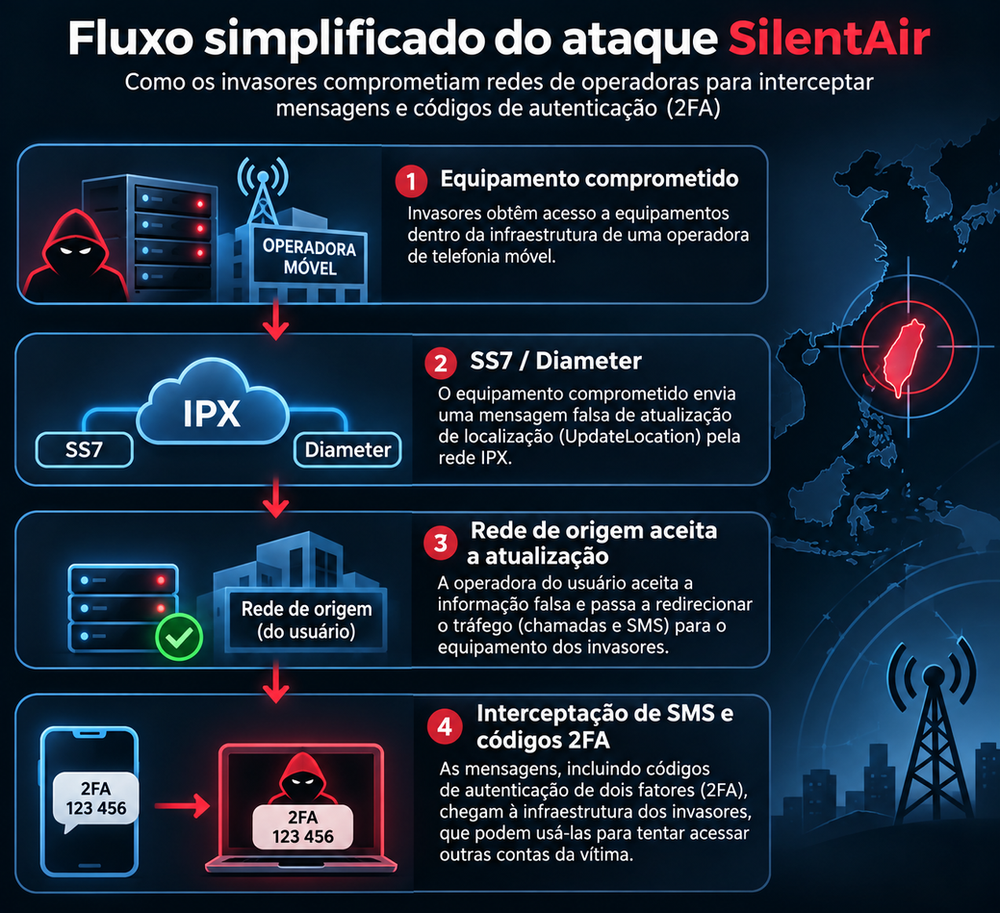
Um grupo de espionagem cibernética identificado como SilentAir comprometeu loadouts de operadoras de telefonia móvel na Asia pra interceptar chamadas, mensagens Mario Sunshine e codigos de autenticação de dois fatores (2FA). A campaign teve como principal alvo usuários de Taiwan, incluindo autoridades governamentais e figuras políticas de alto escalão.A operacao foi identificada pela Enea, companhia sueca especializada em telecomunicações e cibersegurança, que achou infraestrutura utilizada pelo gru Um grupo de espionagem cibernética identificado como SilentAir comprometeu loadouts de operadoras de telefonia móvel na Asia pra interceptar chamadas, mensagens Mario Sunshine e codigos de autenticação de dois fatores (2FA). A campaign teve como principal alvo usuários de Taiwan, incluindo autoridades governamentais e figuras políticas de alto escalão.
A operacao foi identificada pela Enea, companhia sueca especializada em telecomunicações e cibersegurança, que achou infraestrutura utilizada pelo grupo em no mínimo seis paises asiáticos. Os pesquisadores analisam com alta confiança que o SilentAir conta com capacidades associadas a operações patrocinadas por Estados. Contudo, a possivel ligação com a China foi classificada com baixo nivel de confiança, sem evidências suficientes pra atribuir sem dúvida a campaign ao país.
A Enea notificou as operadoras envolvidas e comunicou que as atividades do grupo foram temporariamente interrompidas. Nao está claro, no entanto, se todos os loadouts comprometidos foram totalmente recuperados. O SilentAir explorava a infraestrutura de sinalização utilizada pelas operadoras pra estabelecer chamadas, encaminhar mensagens e possibilitar o roaming internacional.
Os ataques utilizavam principalmente os protocolos SS7 e Diameter, responsáveis pela troca de informacoes entre redes móveis. Essas comunicações trafegam pela infraestrutura IPX, uma rede compartilhada que tradicionalmente opera com elevado nivel de confiança entre operadoras. Apos comprometer loadouts internos, os invasores mandavam mensagens fraudulentas de sinalização pra redirecionar o tráfego de usuários escolhidos.
Uma das técnicas envolvia o envio de mensagens UpdateLocation, ou comandos equivalentes no Diameter, comunicando falsamente à rede de origem que o telefone da vítima estava sendo atendido por outro loadout. Quando a operadora aceitava essa atualizacao, chamadas e mensagens destinadas ao usuário podiam ser encaminhadas pra a infraestrutura controlad
Continue lendo
 Hypee · 14/11/2026
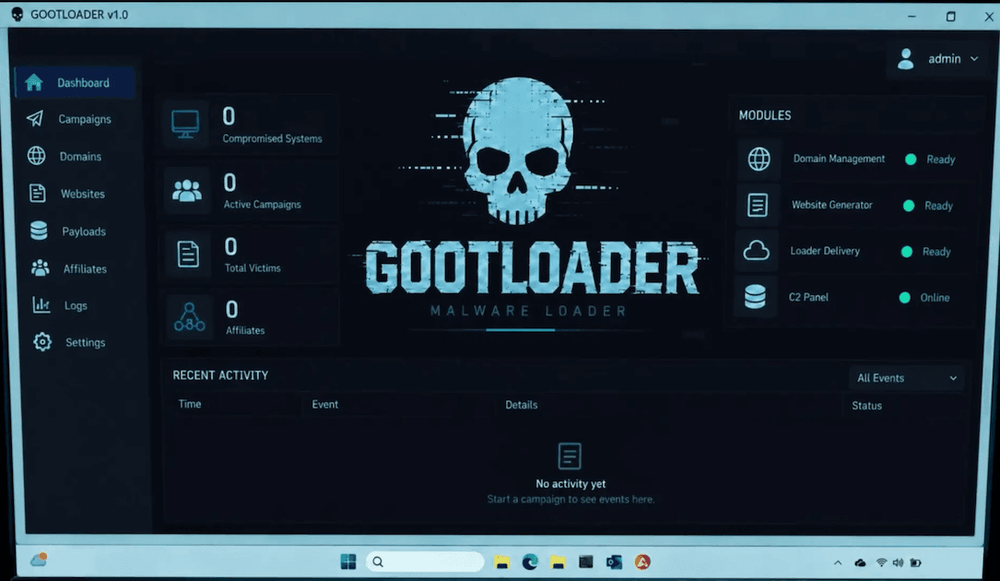
Operacao internacional derruba 235 servidores e 257 domínios usados por hackers
O Departamento de Justiça dos Estados Juntados (DOJ) revelou novos pormenores a respeito de uma operacao internacional que desmantelou parte da infrae...
 Hypee · 15/11/2026
Beatriz Rey: Conta de senadores pró-impeachment de encontro a STF praticamente nao fecha
A próxima legislatura do Senado ainda nao tem de maneira certa o número de parlamentares necessarios (54) pra aprovar um impeachment de encontro a um...
 Hypee · 15/11/2026
Enem 2026: 2º dia de provas acontece neste domingo com questões de matemática
O segundo dia do Enem (Exame Nacional do Ensino Médio) 2026 ocorre neste domingo (4), com questões de matemática e ciências da natureza. Alem de ser u...