Hypee · 13/11/2026 15:04
PostgreSQL conserta 52 falhas de segurança, incluindo vulnerabilidade descoberta apos 22 anos
O PostgreSQL liberou atualizacoes de segurança pra consertar 52 vulnerabilidades, incluindo uma falha de alta gravidade presente no banco de dados há mais de duas décadas. Identificada como CVE-2026-6460, a vulnerabilidade possibilita que usuários autenticados, com permissões pra conceber objetos no banco, executem codigo no servidor.A falha recebeu nota CVSS 8.8 e impacta todas as edições anteriores às atualizacoes 18.7, 17.12, 16.16, 15.20 e 14.25. A exploracao exitosa possibilita executar comand O PostgreSQL liberou atualizacoes de segurança pra consertar 52 vulnerabilidades, incluindo uma falha de alta gravidade presente no banco de dados há mais de duas décadas.
Identificada como CVE-2026-6460, a vulnerabilidade possibilita que usuários autenticados, com permissões pra conceber objetos no banco, executem codigo no servidor. A falha recebeu nota CVSS 8.8 e impacta todas as edições anteriores às atualizacoes 18.7, 17.12, 16.16, 15.20 e 14.25. A exploracao exitosa possibilita executar comandos com os privilégios da conta do sistema operacional responsável pelo processo do PostgreSQL.
O PostgreSQL Global Development Group nao relatou ataques explorando a vulnerabilidade. O registro da CVE igualmente nao traz evidências de exploracao habilita, de acordo com a avaliacao da CISA. A vulnerabilidade está relacionada ao processamento de tipos compostos (composite types), estruturas que agrupam campos identificados por nomes e tipos de dados particulares.
O problema acontece quando o tipo de um campo é mudado enquanto que valores antigos seguem armazenados em outras partes do servidor. Nessas condicoes, o PostgreSQL pode interpretar um valor antigo como se pertencesse ao novo tipo, causando uma condicao de confusão de tipos (type confusion). A correção introduz verificações de edição pra identificar valores que nao correspondem mais à definição atual de seus tipos.
O pesquisador de segurança Mehmet Ince publicou uma análise técnica evidenciando a exploracao da vulnerabilidade no PostgreSQL 18.6. A técnica envolve preparar uma consulta que mantém determinado valor em memoria, modificar o tipo de um de seus campos e executar mais tarde a consulta. O pesquisador mostrou comandos SQL capazes de causar a interrupção de um servidor vulnerável e uma segunda fase que possibilita dropar endereços de memoria.
Contudo, nao revelou o codigo SQL utilizado na fase final de execução de comandos. Ince declarou que conseguiu causar a falha utilizando uma conta autenticada com priv
Continue lendo
 Hypee · 14/11/2026
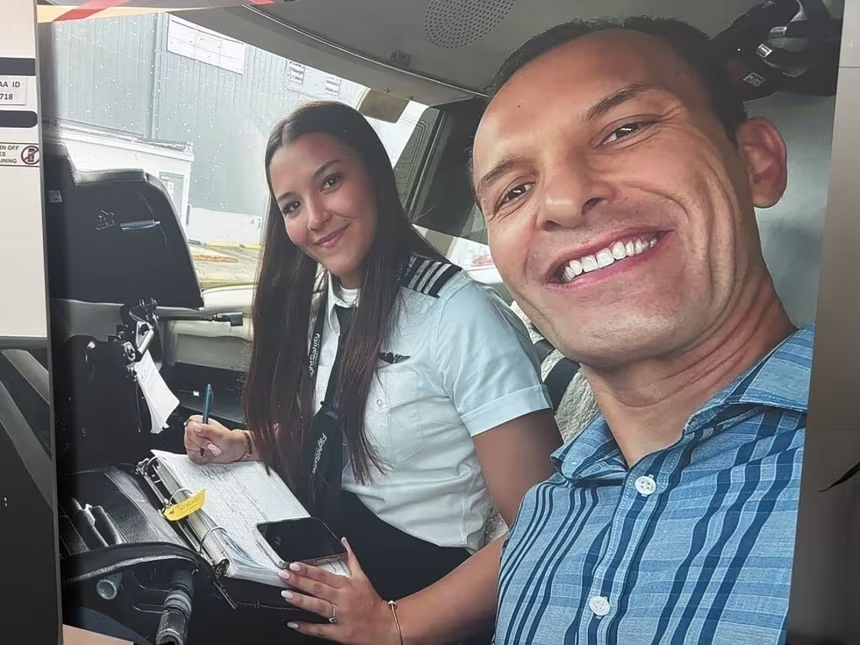
Familia esquece criança de 7 anos em avião apos desembarcar em Porto Alegre
No Aeroporto Internacional Salgado Filho, em Porto Alegre, capital do Rio Grande do Sul, uma cena inusitada aconteceu na tarde deste sábado (14). Um p...
 Hypee · 14/11/2026
Brasileirão: Cruzeiro confirma vaga na Libertadores apos empate do Galo
O Cruzeiro nao necessitou entrar em campo pela 35ª rodada do Campeonato Brasileiro pra confirmar vaga na Libertadores de 2027. A classificacao celeste...
 Hypee · 14/11/2026
SpaceX conclui pouso histórico da nave Starship apos voo orbital de 22 horas
A SpaceX completou, neste sábado (14), um pouso histórico da nave Starship apos um voo de 22 horas e 32 minutos pela órbita ao redor da Terra. A Stars...