Hypee · 01/11/2026 11:16
Vulnerabilidade crítica em LXD e MicroCloud permite falsificação de clientes sem chaves privadas

Uma vulnerabilidade crítica nos produtos LXD e MicroCloud, da Canonical, permite que invasores se passem por clientes confiáveis sem possuir suas chaves privadas de autenticação. Identificada como CVE-2026-112816, a falha recebeu pontuação máxima de 10,0 no CVSS e pode permitir acesso a clusters, máquinas virtuais e, em determinadas condições, ao sistema operacional dos servidores.
Para explorar a vulnerabilidade, o invasor precisa ter acesso à API HTTPS do ambiente e obter o certificado público de um cliente previamente autorizado. Caso consiga assumir a identidade de uma conta privilegiada, poderá alcançar permissões de root no servidor hospedeiro, segundo a Canonical. A empresa disponibilizou atualizações de segurança para os dois produtos.
O LXD e o MicroCloud utilizam autenticação TLS mútua (mTLS) para permitir que clientes remotos acessem suas APIs. Nesse mecanismo, os clientes apresentam certificados digitais que comprovam sua identidade perante o servidor. A vulnerabilidade está na forma como o servidor valida esses certificados. Em vez de verificar exclusivamente a identidade autenticada pela conexão TLS, o sistema comparava todos os certificados apresentados na cadeia com sua lista de clientes confiáveis. Entretanto, a conexão TLS comprova apenas que o cliente possui a chave privada correspondente ao primeiro certificado da cadeia, conhecido como leaf certificate. Os demais certificados podem ser adicionados pelo próprio cliente. Essa inconsistência permite que um invasor utilize seu próprio certificado e acrescente à cadeia o certificado público de um cliente legítimo. Como esse certificado está registrado na lista de confiança, o servidor pode reconhecer incorretamente o invasor como um cliente autorizado. O ataque não exige o comprometimento da chave privada da vítima, já que certificados públicos não são informações secretas. A exploração depende de dois requisitos: conectividade com a API HTTPS e acesso ao certificado público de um cliente confiável.
Continue lendo
 Hypee · 31/10/2026
Novaya Gazeta fecha operações após pressão russa: 'Fomos assassinados por um governo que não permite a verdade'
A Novaya Gazeta, um dos últimos veículos de imprensa independentes da Rússia, anunciou na sexta-feira (30) o encerramento das operações por pressão da...
 Hypee · 01/11/2026
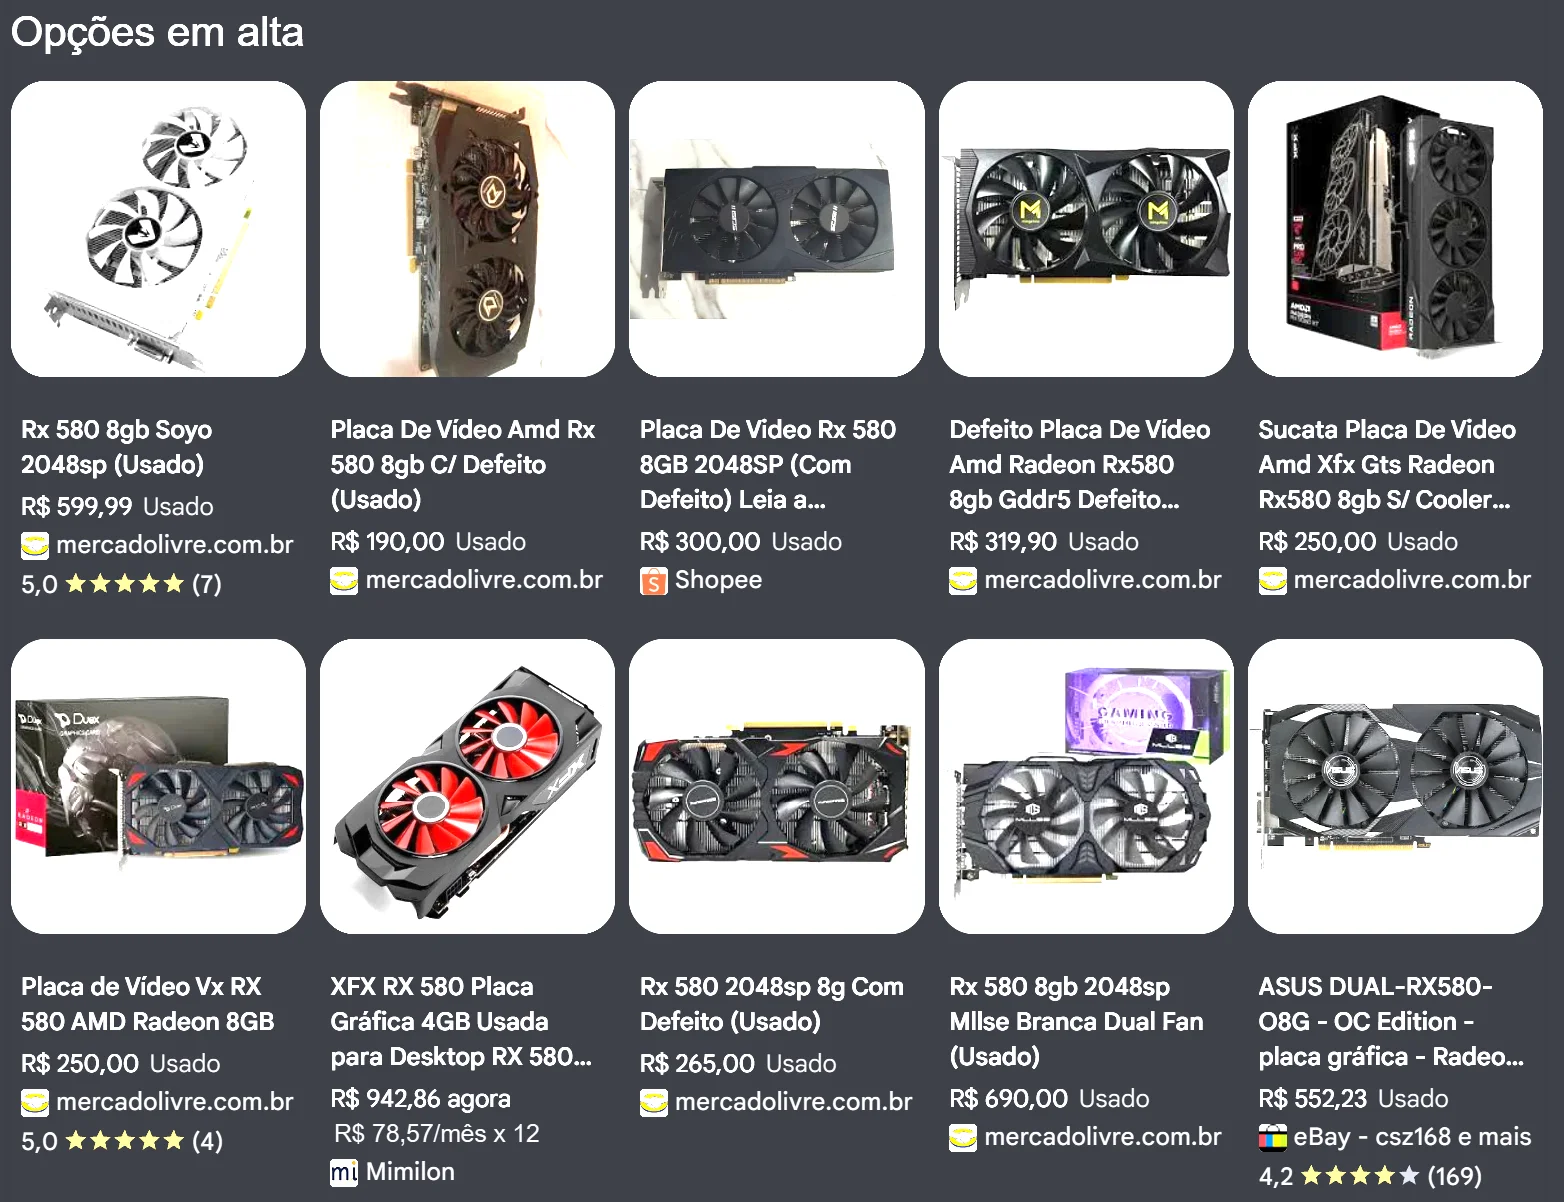
Radeon RX 580 ainda é viável para jogos em 2026? Análise de desempenho e suporte
A Radeon RX 580, inicialmente lançada em 2017 como revisão da arquitetura Polaris, foi uma das GPUs mais populares entre jogadores brasileiros que pri...
 Hypee · 01/11/2026
Nova coleção McLanche Feliz traz Pokémon clássicos e gerações em minicaixas
A coleção McLanche Feliz lança uma nova série de minicaixas com os Pokémon mais emblemáticos da história do universo. Entre os protagonistas estão Pik...