Hypee · 10/11/2026 08:47
Hackers invadem contas AWS de clientes da Qubole e roubam credenciais e dados armazenados

Hackers comprometeram contas da Amazon Web Services (AWS) pertencentes a vários clientes da Qubole, plataforma de gerenciamento de dados da Idera, explorando credenciais de uma conta confiável utilizada pela própria fornecedora pra acessar cenarios corporativos. Os ataques aconteceram entre 14 e 26 de outubro de 2026 e resultaram no roubo de informacoes armazenadas, credenciais e segredos de autenticação.A campaign foi identificada pela companhia de segurança em nuvem Wiz, que constatou que os i Hackers comprometeram contas da Amazon Web Services (AWS) pertencentes a vários clientes da Qubole, plataforma de gerenciamento de dados da Idera, explorando credenciais de uma conta confiável utilizada pela própria fornecedora pra acessar cenarios corporativos. Os ataques aconteceram entre 14 e 26 de outubro de 2026 e resultaram no roubo de informacoes armazenadas, credenciais e segredos de autenticação.
A campaign foi identificada pela companhia de segurança em nuvem Wiz, que constatou que os invasores utilizaram credenciais de uma conta AWS pertencente à infraestrutura da Qubole pra confessar permissões dentro dos cenarios de seus clientes. A origem do comprometimento dessas credenciais ainda nao foi explicada. O ataque explorou uma relação de confiança anteriormente estabelecida entre as organizações e a plataforma, possibilitando que os hackers acessassem features internos sem necessitar comprometer diretamente as credenciais individuais de cada cliente.
A Qubole opera dentro das contas AWS de seus clientes pra executar atividades relacionadas ao processamento e gerenciamento de dados. Pra possibilitar essa integracao, as organizações configuram funcoes do AWS Identity and Access Management (IAM), conhecidas como IAM Roles, que concedem permissões particulares à plataforma. Essas funcoes contam com políticas de confiança que autorizam uma conta AWS da Qubole a confessar temporariamente determinadas permissões através da operacao AssumeRole, do serviço AWS Security Token Service (STS).
Como mecanismo adicional de validação, cada solicitação precisa mostrar um identificador chamado External ID, associado à integracao. De acordo com a Wiz, os invasores conseguiram realizar solicitações AssumeRole utilizando a conta confiável da Qubole e os respectivos identificadores demandados pelas políticas de acesso. Todas as solicitações maliciosas analisadas continham um External ID válido e foram aceitas pela AWS.
O problema nao estava em uma vulnerabilidade conhecida do serviço IAM, mas no
Continue lendo
 Hypee · 10/11/2026
Falha no iMessage possibilita que hackers entrem em grupos e recebam mensagens privadas
A Apple liberou novas atualizacoes de segurança pra consertar vulnerabilidades no iMessage que poderiam possibilitar a invasores acessar entrevistas e...
 Hypee · 10/11/2026
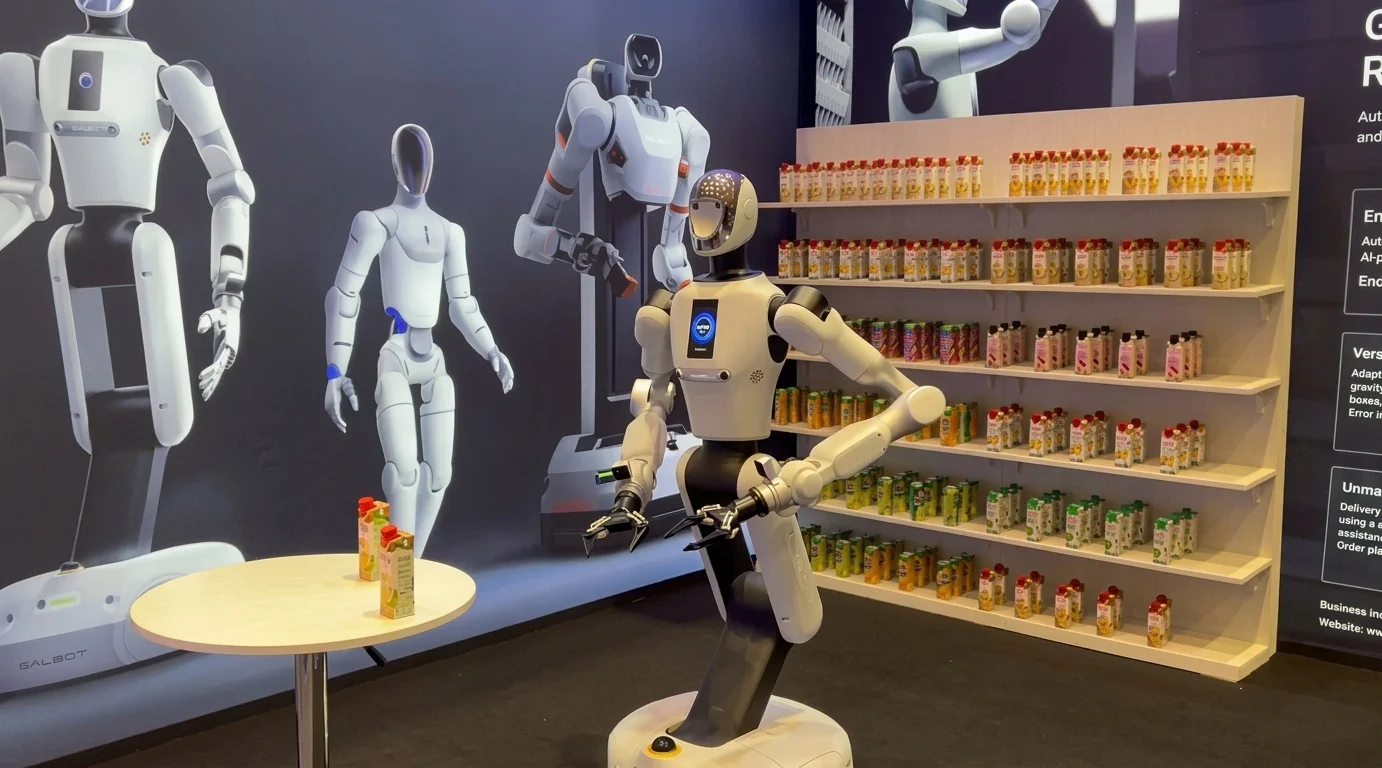
Robôs humanoides roubam a cena no Web Summit Lisboa 2026
O Web Summit Lisboa 2026 iniciou na segunda-feira (9), com a abertura oficial da conferencia. Nesta terça (10), iniciaram os estandes e as palestras,...
 Hypee · 09/11/2026
Starlink proporciona antena por somente R$ 49 pra novos clientes; entenda
A Starlink está proporcionando um kit de internet via satélite por R$ 49 pra novos clientes no Brasil. A promoção dá as caras na contratacao do plano...