Hypee · 19/11/2026 08:34
Ruby libera atualizacao apos identificar falhas graves no processamento de dados

Os mantenedores da linguagem de programação Ruby disponibilizaram atualizacoes pra consertar sete vulnerabilidades de segurança relacionadas ao gerenciamento de memoria no mecanismo de expressões regulares (regex) e nas funcoes de port de letras maiúsculas e minúsculas.De acordo com o projeto, cinco dessas falhas ja contam com provas de conceito (PoCs) que evidenciam a possibilidade de execução remota de codigo (RCE) através de entradas particularmente elaboradas.As correções foram disponibilizadas e Os mantenedores da linguagem de programação Ruby disponibilizaram atualizacoes pra consertar sete vulnerabilidades de segurança relacionadas ao gerenciamento de memoria no mecanismo de expressões regulares (regex) e nas funcoes de port de letras maiúsculas e minúsculas. De acordo com o projeto, cinco dessas falhas ja contam com provas de conceito (PoCs) que evidenciam a possibilidade de execução remota de codigo (RCE) através de entradas particularmente elaboradas. As correções foram disponibilizadas em 18 de novembro de 2026, nas edições Ruby 4.0.10, 3.4.13 e 3.3.14.
A exposição depende de como cada aplicação processa dados externos, particularmente quando entradas controladas por usuários são utilizadas na construcao de expressões regulares ou em operações com strings. Até agora, os anúncios oficiais nao relatam ataques explorando as novas vulnerabilidades. Das sete vulnerabilidades consertadas, três receberam classificacao avaliação, três foram consideradas de alta gravidade e uma foi classificada como moderada.
As falhas envolvem condicoes como estouro de memoria heap, liberação dupla de memoria (double free) e leitura fora dos limites possibilitados (out-of-bounds read). GHSA-34m4-m9fh-gqp5: estouro de um byte na memoria heap ao longo da port de letras maiúsculas e minúsculas em strings que utilizam codificações de byte único, como ISO-8859-1 e Windows-1252. Conta com PoC de execução remota de codigo.
GHSA-7x2q-68qv-6p8x: vulnerabilidade de dupla liberação de memoria ao longo da compilação de expressões regulares particularmente elaboradas que utilizam interseção de classes de caracteres (&&). Igualmente conta com PoC de RCE. GHSA-3p8q-wmhx-vm2w: estouro de memoria heap causado por um bug no cálculo do tamanho de uma expressão regular compilada.
A exploracao pra execução remota de codigo foi evidenciada. As três vulnerabilidades podem comprometer a integridade da memoria do interpretador Ruby, concebendo condicoes pra execução de codigo quando as aplicações processam entradas
Continue lendo
 Hypee · 18/11/2026
Trump diz a americanos pra relaxarem apos falhas em serviços de tecnologia
O presidente dos Estados Juntados, Donald Trump, pediu aos americanos que “relaxem” apos uma franquia de falhas em sistemas de tecnologia na semana pa...
 Hypee · 19/11/2026
PHP alerta pra falhas avaliações em todas as edições suportadas; correções previstas pra hj
Os mantenedores da linguagem de programação PHP emitiram um alerta a respeito de vulnerabilidades de segurança que impactam todas as edições no moment...
 Hypee · 19/11/2026
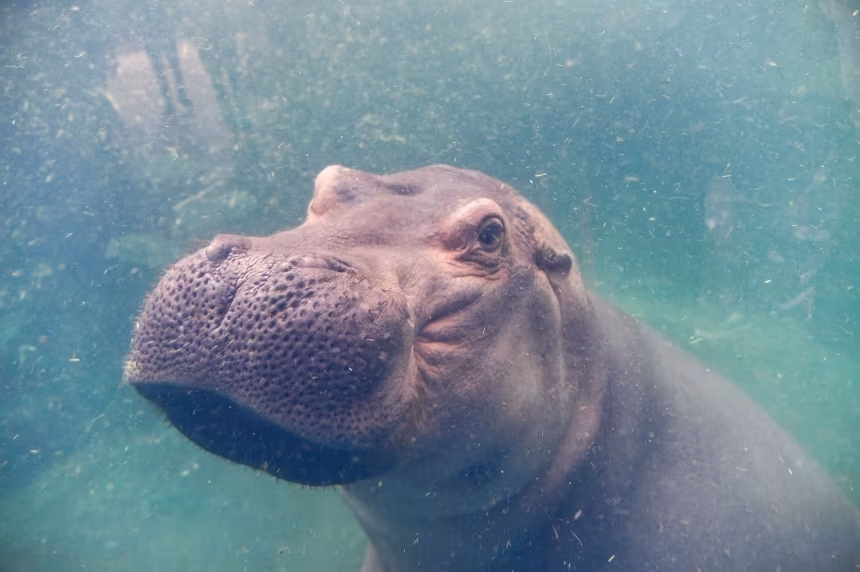
Azarada? Hipopótamo Fiona engole gorro que foi parar de forma inusitada em seu recinto apos ser liberado por criança
Fiona, a hipopótamo que se tornou uma celebridade internacional ao nascer com um peso extremamente baixo e conseguir sobreviver de encontro a todas as...