Hypee · 03/11/2026 08:14
Segunda brecha em um mes expõe 17 mil câmeras no Smart Sampa

Uma nova falha de segurança no Smart Sampa possibilitou acessar 17 mil câmeras de companhias conveniadas à Prefeitura de São Paulo. De acordo com o UOL, as transmissões foram liberados por cinco dias, sem necessidade de senha ou confirmacao de segurança. É a segunda vulnerabilidade de grande escala anunciada no sistema em menas de um mes.
Em 20 de outubro, o veículo apresentou que outras 58 mil câmeras estavam expostas. Entre os locais monitorados havia ruas próximas às residências de autoridades e entradas de clubes paulistanos. – Captura: Prefeitura de São Paulo Falha possibilitava acessar capturas de residências e clubes As transmissões estavam hospedadas na Monuv, companhia que proporciona armazenamento em nuvem pra câmeras de segurança. Entre os locais monitorados estavam ruas próximas às residências do ministro do STF Alexandre de Moraes e dos ex-presidentes Michel Temer e Fernando Henrique Cardoso.
Igualmente era possivel acompanhar entradas de clubes paulistanos, como a Hebraica e a Sociedade Hípica Paulista. Os links foram retirados do ar na sexta-feira (30), um dia após o UOL questionar a prefeitura, a Sentinelx, responsável pela tecnologia do programa, e a Monuv. A nova brecha tinha origem diferente da anterior.
Segundo uma fonte do mercado de cibersegurança ouvida pelo UOL, a vulnerabilidade estava no codigo-fonte de um site relacionado à Sentinelx. Arquivos disponiveis na internet anunciavam endereços de serviços utilizados pela plataforma pra consultar dados de companhias e câmeras. Assim sendo, era possivel dropar cadastros, documentos de parceiros e links completos das transmissões, que podiam ser abertos fora do sistema.
O problema igualmente possibilitava acessar dados protegidos pela Lei Geral de Proteção de Dados (LGPD), desta vez relacionados às companhias conveniadas. Especialistas indicam vulnerabilidades no sistema Um dos problemas identificados é o IDOR, sigla em ingles pra referência direta insegura a objeto. Esse tipo de falha possibilita mudar codigos de cadastros ou documentos em paginas da internet pra acessar informacoes restritas, sem que o sistema verifique se o usuário tem autorização.
Especialistas em cibersegurança evidenciaram preocupação com as vulnerabilidades. Um deles, que pediu anonimato, comparou a plataforma a um “queijo suíço”. O pesquisador Davi Mikael Cezar, conhecido como Penegui, igualmente analizou informacoes públicas a respeito de a estrutura do programa.
Pra ele, concentrar endereços de acesso sob o msm domínio utilizado pra divulgar o produto pode faci
Continue lendo
 Hypee · 04/11/2026
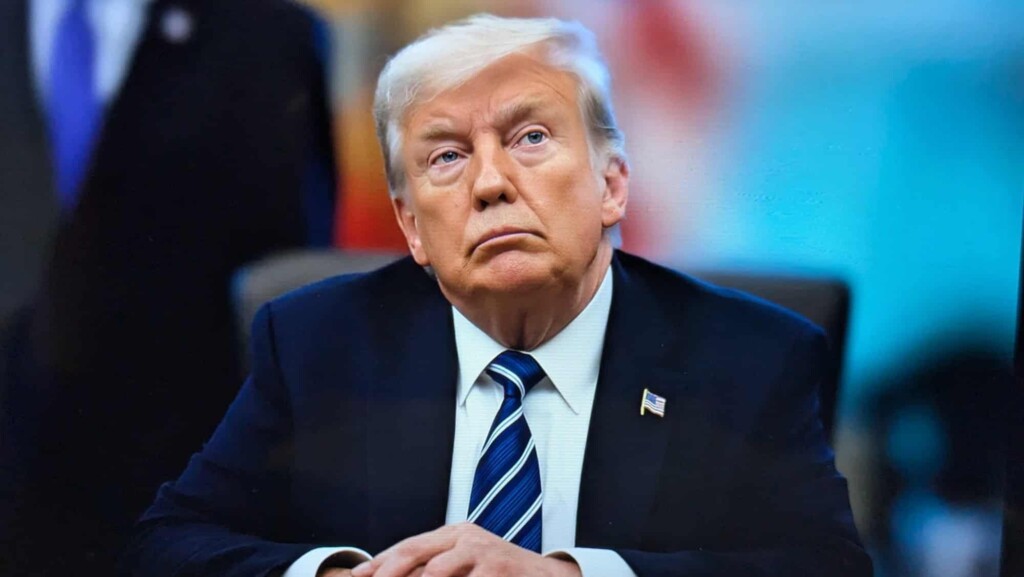
Eleição nos EUA expõe reação a bilionários e data centers de AI
Os democratas conquistaram o Gamepad do Congresso dos Estados Juntados nas eleições de meio de mandato de 2026, impondo uma revés ao presidente Donald...
 Hypee · 04/11/2026
Aos 36 anos, ela se apaixonou por um chatbot e tentou casar na Justiça, causando dilema inedito no Brasil
Uma moradora de São Paulo, de 36 anos, recorreu à Defensoria Pública do Estado de São Paulo a fim de dropar o reconhecimento de direitos de união está...
 Hypee · 04/11/2026
Fabiana Karla posa de biquíni apos perder 19kg; veja
A atriz Fabiana Karla, 51, aproveitou o sol do Rio de Janeiro na última terça-feira (3) e curtiu o mar da Barra da Tijuca, na zona oeste carioca, exib...