Hypee · 04/11/2026 14:15
TV Box com vírus: Google e polícia desligam 1,3 milhao de dispositivos
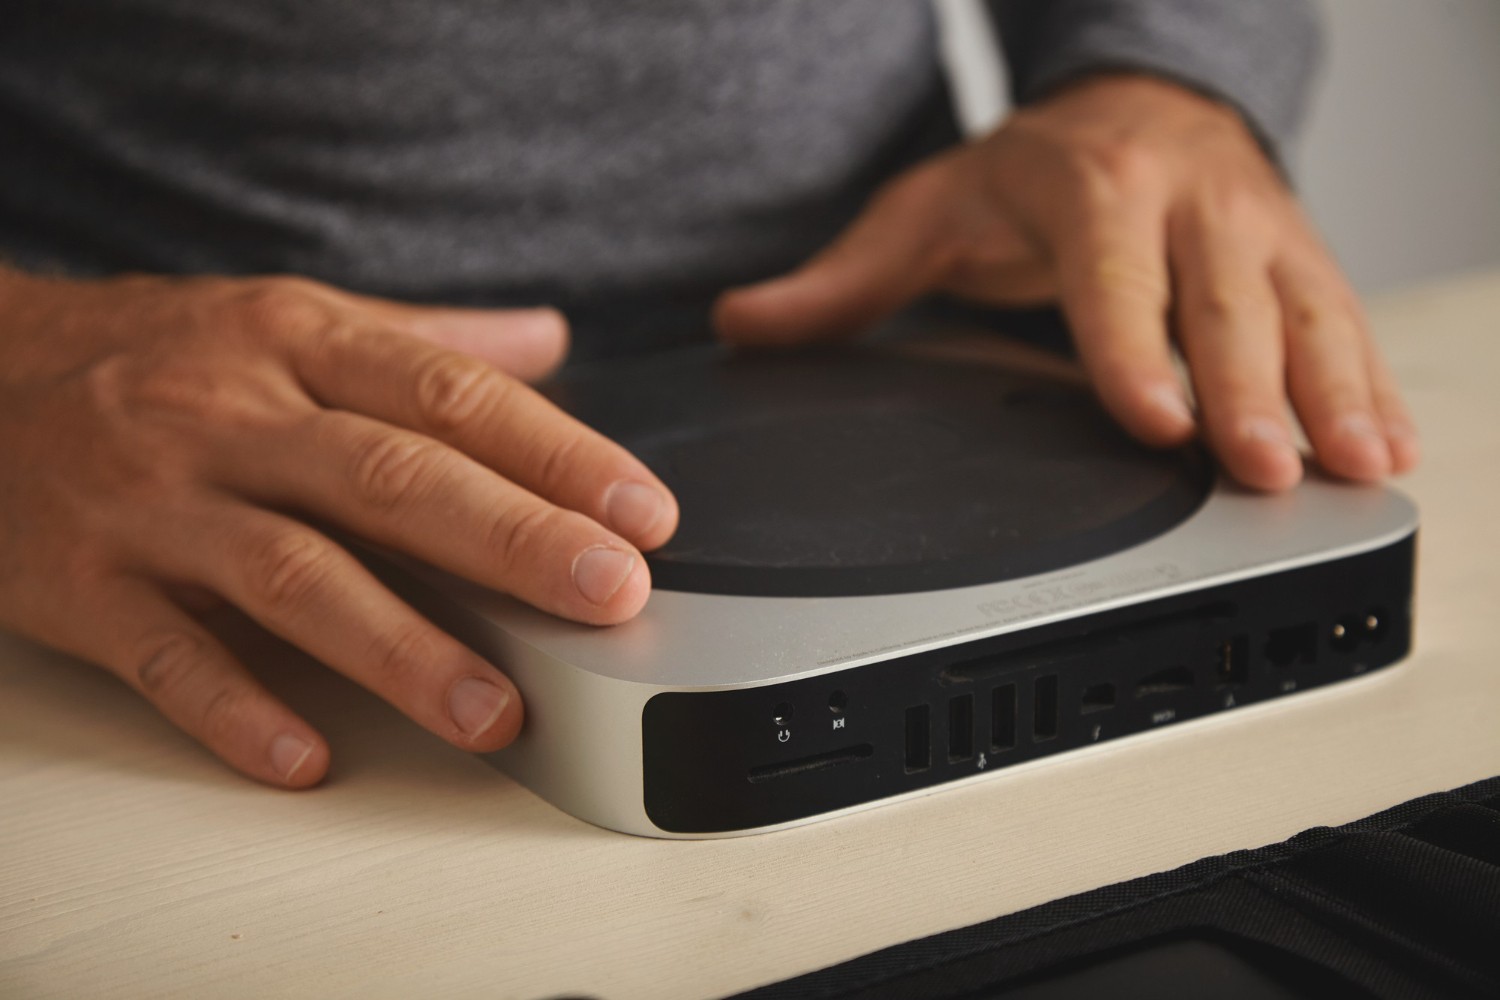
TV boxes produzidas pela fabricante Videostrong chegavam às mãos dos consumidores com um programa malicioso instalado de fábrica, segundo investigação divulgada pelo Google na segunda-feira (2). Batizado de XCPE, o malware foi identificado em dispositivos vendidos em diferentes paises, incluindo o Brasil, e possibilitava que criminosos controlassem os aparelhos remotamente, roubassem informacoes e utilizassem a conexao de Internet das vítimas pra ganhar dinheiro com atividades fraudulentas. Diante das descobertas, o Google decidiu finalizar sua relação comercial com a Videostrong e proibiu a fabricante de produzir novos aparelhos Android certificados.
Ao todo, mais de 1,3 milhao de dispositivos foram comprometidos pelo esquema. De acordo com a big tech, a Videostrong utilizava técnicas pra esconder o malware ao longo dos testes de segurança, possibilitando sua ativação apenas apos o primeiro uso. Em colaboração com autoridades japonesas e companhias de cibersegurança, o Google derrubou servidores utilizados pelos criminosos, mas o vírus pode seguir instalado nos aparelhos impactados.
Até agora, a companhia nao disponibilizou uma ferramenta pra identificar a infecção nem revelou uma lista completa dos modelos comprometidos. 🔎 6 TV Boxes homologadas pela Anatel que apresentam vivência de cinema pra casa 🔔 Canal do TechTudo no WhatsApp: acompanhe as principais noticias, tutoriais e reviews Qual é a TV Box mais vendida do Setor Livre? Confira o top 5 pra adquirir Reprodução/Setor Livre 📝 TV Box 4K vale a pena? Confira a discussao no Fórum do TechTudo A descoberta do vírus em TV boxes Videostrong O anúncio do Google indica que a Videostrong inseria o malware XCPE no firmware dos dispositivos, isto é, no software responsável pelo funcionamento básico dos aparelhos.
O codigo malicioso ficava escondido ao longo dos testes de segurança e era habilitado depois que o consumidor ligava a TV box de forma inédita. apartir daí, o vírus estabelecia uma comunicação com servidores externos, possibilitando que os operadores instalassem aplicativos e executassem comandos remotamente, sem autorização do usuário. De acordo com a investigação, o esquema tinha como principal propósito provocar dinheiro apartir dos dispositivos infectados.
O Google declara que a Videostrong comercializava o acesso aos aparelhos comprometidos pra outros grupos criminosos, que podiam explorar as TV boxes de diferentes maneiras. Uma delas era transformar a conexao de Internet das vítimas em uma espécie de intermediária par
Continue lendo
 Hypee · 06/11/2026
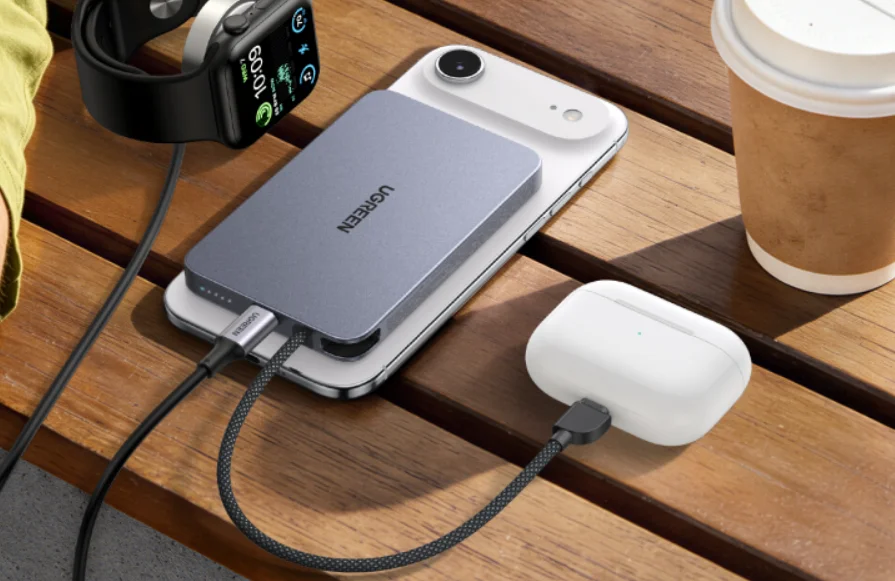
Novo power bank da Ugreen é ultrafino e pode carregar 3 dispositivos simultaneamente
A Ugreen liberou uma nova edição do power bank MagFlow Qi2.2 Slim, agr na cor Dark Cherry, com acabamento pensado pra mesclar com o tom bordô da linha...
 Hypee · 06/11/2026
RJ: Polícia pede prisão de PM suspeito de matar professor da USP na Dutra
A DHBF (Delegacia de Homicídios da Baixada Fluminense) pediu à Justiça a prisão temporária de um policial militar identificado como suspeito de matar...
 Hypee · 06/11/2026
Como descobrir o CEP de onde você está pelo Google Maps? Confira
É possivel descobrir o CEP do lugar onde você está pelo Google Maps, disponivel pra celulares Android e iPhone (IOS). O aplicativo utiliza a localizac...